19 Haziran 2014 Perşembe

zaman : Yorum bırak

Internet ve Ağ Güvenliği: Web Güvenliği

İnternet'te Güvenle Gezinebilir miyiz?


"Yıkılacakmış gibi duran bir binaya girer misiniz?"
"Gitmek istediğiniz yer değil de oraya ulaşmak için izleyeceğiniz yol tehlikeli olsa ne yaparsınız?"

Bir başka deyişle
"Tehlikeli internet sitelerini ziyaret eder misiniz?"
"Hangi iletişim yolları tehlikeli olabilir?"


İnternette hemen her alanda bilgi paylaşımı, alışveriş, bankacılık işlemleri, vergi ödemesi gibi işlemler yapabiliyoruz. Bilgilerimizin ele geçirilmesi için bilgisayarımıza erişilmesi şart değil. İnternet siteleri üzerinden gerçekleştirdiğimiz işlemler sırasında kullandığımız bilgilere ulaşmak da saldırganlar için yeterli olabilir.
Sanal dünyanın korsanları bilgisayarımıza ulaşmak yerine, 
  1. cazip tekliflerde bulunarak bizleri kendi mekanlarına ve bir tuzağın içine çekebilirler,
  2. bizlerin güvenle işlem yaptığımız mekana özgü zayıflıklardan yararlanabilirler.
Bizler nasıl Türkçe, İngilizce gibi dilleri kullanarak anlaşıyorsak, İnternette de http, ftp, https gibi isimlendirilen protokoller ile veri alışverişi sağlanır.
Peki bu protokoller ile sağlanan veri alışverişi ne kadar güvenlidir?


Bilgisayarınız ile diğer bilgisayarlar veya sunucular arasında bilgi paylaşımı ile haberleşmeyi sağlayan bu iletişim yolları, kullanılan protokole göre güvenli ya da güvensiz olabilir.
Güvenli olmayan iletişim yolları - Hangileridir?


İnternette genelde kullanılan ve bilgi alışverişini sağlayan erişim protokolleri şunlardır; 
  1. HTTP (Hyper Text Transfer Protocol) Hiper metin transfer protokolü ve
  2. FTP (File Transfer Protocol) Dosya Transfer Protokolü.
Burada dikkat edilmesi gereken konu HTTP ve FTP protokolleri kullanılarak gönderilen mesajların şifrelenmeden gönderiliyor olmasıdır. Yani, bilgisayar ağını ve iletişimi dinleyen bir saldırgan bu iletişim yolunda gönderilen tüm bilgileri ele geçirebilir.


İletişim yolunun güvenliği - Nasıl sağlanır?

 İnternet üzerinden hizmet verirken en azından bilgi girişi yapılması istenen kullanıcı adı, şifre gibi hassas ve kişisel bilgileri korumak gerekir. 
Başkalarının görmesini/dinlemesini engellemek amacı ile SSL yani güvenli iletişim yollarını kullanılır. 
Bu protokol ile transfer edilen bilgiler şifrelenerek gönderilir ve sitenin bir güvenlik sertifikası bulunur.

Güvenli iletişim yolu kullanımı - Nasıl anlaşılır?

Örnekler : 1: Firefox - 2: Internet Explorer
 
Normal bir siteye girdiğimizde adres çubuğunda gördüğümüz HTTP başlığı interaktif bankacılık gibi kritik işlem yapılan bir siteye girdiğimizde yerini HTTPS olarak değiştirir. Buradaki “S” güvenli (secure) anlamına gelmektedir. 
Tarayıcınızın altında bulunan çubukta da kilit ikonu çıkacaktır.
Bunların yanı sıra şifreli iletişimlerde (SSL- Secure Socket Layer) sitenin sahip olduğu sertifika ve sertifikanın geçerliliği kontrol edilmelidir.

zaman : Yorum bırak

HTTP/FTP Erişimlerinde Nelere Dikkat Etmeli?

Tüm siteler güvenli iletişim yolu kullanmaz. Dolayısı ile bizler de HTTP/FTP erişiminden kaçamayız. 
Bu durumda tehlikeli durumlardan korunmak için dikkatli davranmak ve tedbirli olmak gerekir. 


Casus Yazılım (Spyware), arka kapı (backdoor) programları genellikle HTTP veya FTP erişimleri ile bilgisayara girer. Benzer şekilde otomatik açılan pencerelerle de zararlı programlar bulaşabilir. Bunların yanı sıra saldırganlar tuzak siteler geliştirmekte veya görünürde faydalı bir hizmetler sağlamaktadır.
Bu ve benzeri tehditlerden korunmak için: 
Güvenilmeyen (zararlı) web ve ftp sitelerini ziyaret etmemek.

 Yapılan çalışmaların sonuçlarında, Internet sitelerinde gezinti yaparken bilgisayarımıza virüs ve tehlikeli yazılım bulaştırma ihtimali yüksek olan siteler genellikle şunlardır:
  • çok fazla bilinmeyen siteler,
  • bahis siteleri,
  • pornografik siteler,
  • korsan yazılım indirilen siteler
Bu siteleri ziyaret etmek bilgisayar virüsü ve tehlikeli yazılımları davet etmektir.


Açılır Pencere Engelleyicisi Kullanılmalıdır

 Otomatik açılan pencereler ile bilgisayarlara virüs bulaştırılması mümkündür. 
Internet tarayıcınızda “Açılır Pencere Engelleyicisi” kullanarak bilgisayarınıza olası zararlı yazılım bulaşmasına engel olabilirsiniz. 
Tuzaklı sitelere ve tuzaklı mesajlara dikkat 

 Şifrenizin değişmesi gerektiğini belirten web sayfaları ya da e-posta mesajlarının kaynağı ilgili birimlere danışarak kontrol edilmelidir. Neden? ... 
Taklit web sayfaları yaparak ve sonrasında da eposta göndererek sizi bir tuzağa çekiyor olabilirler. Örneğin ... .
Tuzak site olmasa da yeni bir hizmeti sunmak için başka sitede kullandığınız hesabınızı isteyebilirler. Örneğin ...

16 Haziran 2014 Pazartesi

zaman : Yorum bırak

Splashtop 2 Remote Desktop V2.4.5.12 Apk Full


This image has been resized.Click to view original image


ANDROİD CİHAZINIZDAN BİLGİSAYARINIZI KONTROL EDİN

Splashtop Remote Desktop ile android cihazınızdan yada tabletinizden ister PC ister MAC inizi kontrol edebilirsiniz...


Kod:
http://turbobit.net/llilgxahi1f4.html

zaman : Yorum bırak

Unified Remote Full 2.14.1 Apk Full


This image has been resized.Click to view original image


Unified Remote Full yazılımı android mobil cihazınızı kullanarak dizüstü bilgisayarınızı yada PC nizi Wifi yada Bluetooth üzerinden kontrol edebileceğiniz bir uzaktan kumanda aletine dönüştürmektedir...

ÖZELLİKLERİ
  • * IR Actions (yeni!)
  • * Hızlı Eylemleri
  • * Widgets
  • * NFC eylemler
  • * Özel uzaktan kumandalar
  • * WiFi (TCP / UDP)
  • * Bluetooth
  • * Kolay sunucu ve uygulama kurulumu
  • * Kapsamlı sunucu yöneticisi
  • * Otomatik sunucusu algılama
  • * Açık bağlantı sorunlarını giderme
  • * Özel / Android klavye desteği
  • * Çoklu / Tek dokunuşla fare
  • * Donanım ses kontrolü
  • Tokatlamak hareketleriyle * Hızlı Geçiş
  • * Çabuk sunucularını değiştirmek
  • Telefon görüşmeleri için * Otomatik duraklatma medya
  • Uzaktan kumanda için * ana ekran kısayolları
  • On Lan * Wake
  • * Sunucu şifre koruması
  • * 256-bit AES şifreleme
  • * Sesli komutlar
  • * Samsung Multi Pencere

Kod:
http://turbobit.net/797nkv4k2eet.html

zaman : Yorum bırak

Google'dan İstemediğiniz Bilgileri Silin!


Avrupa Birliği Adalet Divanı tarafından Google'a yapılan uyarı sonuç verdi: Artık Google arama sonuçlarına siz de müdahale edebileceksiniz. İşte önemli detaylar.

Her şey İspanyol Mario Costeja Gonzalez'in mahkemeye yaptığı başvuru ile başladı. Emlak satarken 16 yıl önce yaşadığı sıkıntıların halen Google'da yer aldığı gerekçesiyle, bu verilerin internetten (Google arama sonuçlarından) silinmesini talep eden Gonzalez, takip eden dava sonucunda Google'ın Avrupa'da "unutulma hakkı" önerisiyle karşılaşmasını sağladı.

Google'dan Larry Page ise Financial Times'a verdiği bir röportajda, Google'ın 30 Mayıs itibarıyla Avrupalı internet kullanıcılarına kendileriyle ilgili eski veya zarar verici nitelikteki bilgileri silmeleri için yeni bir yöntem sunacaklarını açıkladı. Nihayet o gün geldi ve Google'ın "arama sonuçlarından kaldırma formu" yayınlandı.


İnternette Unutulma Hakkı

Google'ın Yasal Yardım bölümünden ulaşabileceğiniz bu formda, Avrupa Veri Koruma yasaları kapsamında kendi isminizle ilgili olarak arama sonuçlarında görüntülenen ve rahatsız olduğunuz içeriklerin kaldırılmasını talep edebiliyorsunuz. Google tarafından yapılan açıklamaya göre, talepler değerlendirilirken halkın bu içeriğe ne kadar ilgi duyduğu ve verinin ne kadar eski olduğu da göz önünde bulundurulacak.

Google'ın yeni yayınladığı bu form, Nevizade akşamları sonrası çekilen ve iş başvurularında adınızı Google'da aratan patronların oldukça ilgisini çekebilecek o fotoğrafları kaldırmanız için bir hayli işe yarayacaktır. Sizin de kendinizle ilgili olarak kaldırmak istediğiniz içerikler var ise,buraya tıklayarak formu doldurabilirsiniz.

Son bir ekleme: İçerik kaldırma talepleriniz Google'ın Avrupa bölgesinde kullanılan versiyonlarında geçerli oluyor. ABD merkezli olarak kullanılan Google.com bu taleplerden etkilenmiyor.
zaman : Yorum bırak

Kullanıcı adınızı başka kimler kullanıyor ?


Sanal alemde favori nick'inizin hangi sitelerde alınmış durumda olduğunu öğrenmenin en kolay yolu Namechk. Web üzerinden kullanabileceğiniz bir servis olan Namechk, girdiğiniz kullanıcı adının hangi sitelerde mevcut olup olmadığını tespit edebiliyor. Siz de hemen bu sayfadan istediğiniz kullanıcı adının hangi servislerde alındığını görebilirsiniz.

BURADAN

zaman : Yorum bırak

Backtrack 5 Eğitim Seti


Nedir Bu Backtrack 5 ?

Backtrack Nedir ?

Backtrack pentest çalışmaları yapmak için geliştirilmiş olan linux dağıtımı diyebiliriz.Bilişim güvenli uzmanları,sistem ve ag yöneticilerine yönelik olarak geliştirilmiştir.

Ne İçin Kullanılır ?

Bilgi toplama,Wireless Şifre Kırma,Ag analizi,Zayıflık taraması,Raporlama ,Adli Bilişim gibi işlemler için kullanılır. 


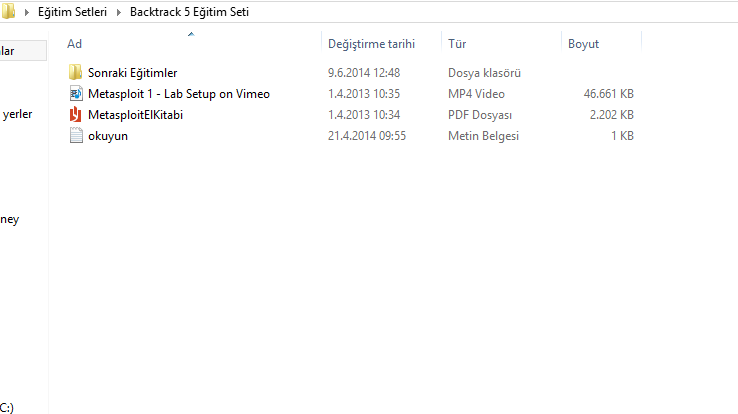
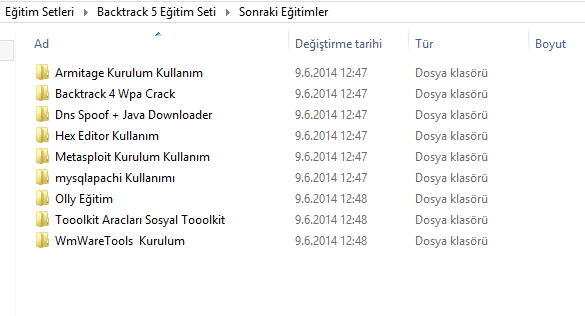
Geldik Eğitim Setine.

This image has been resized.Click to view original image


This image has been resized.Click to view original image


Linkler.

1- http://turbobit.net/xcpmsydg07qt.html
2- https://cloud.mail.ru/public/d05f7b0...ti.Turkcec.rar
Premium Link
http://ultiod.net/bbcode/?id=53c4bd84a6

3 Mayıs 2014 Cumartesi

zaman : Yorum bırak

Facebook virüslerinden nasıl kurtulursunuz?

Popüler sosyal ağ Facebok, tüm dünyada olduğu gibi Türkiye’de de oldukça popüler. Oldukça yoğun kullanılan Facebook, kötü yazılımlarında hedefi haline geliyor. Eminim ki bir çoğunu bu virüsleri ya görmüş ya da yakalanmışsınızdır.

Son zamanlarda Facebook kullanıcıları arkadaşlarının profilinde Yetenek Sizsiniz'e katıldım diye bir paylaşım veya kendisinin etiketlendiği bir gönderi görüyor. Bu paylaşıma tıklayan kullanıcı aynı virüsü kapmış oluyor. Ve tabii ki aynı paylaşım arkadaşlarına gidiyor. Böylece virüs kısa sürede yayılıyor.

Yayılan bu virüs kullanıcıları zor durumda bırakıyor. Nasıl kurtulacağını bilemeyen kullanıcılar, virüsten kurtulmanın yollarını arıyorlar. Bu virüslerden kurtulmanın birkaç yolu bulunuyor.


Birinci yöntem:

Facebook hesap bilgilerinize girin, o sayfada sol kısımda uygulamalar seçeneğine tıklayın. Uygulamalar bölümünde virüse neden olan uygulamayı yanındaki çarpı işareti ile kaldırın. Daha sonra da tarayıcınızın ayarlarına girin ve uzantılar veya eklentiler kısmından bu virüse neden olan uzantı veya eklenti var ise kaldırın.

İkinci yöntem:

Başlat tuşuna basarak alt kısımdaki arama bölümüne regedit yazın
- Regedit’i açtıktan sonra açılan kayıt defterinden Hkey_local_machine-software > policies > google > chrome > seçeneğini takip edin.
- Burada “asdadsfclbonhleeank” gibi karmaşık isme sahip bir dosya olacaktır.
- Bu dosyayı silerek web tarayıcınızı baştan başlatın. Virüs temizlenmiş olacaktır.

Bu yöntem Chrome için anlatılmış ancak, Firefox için de uygulayabilirsiniz.
zaman : Yorum bırak

Mark Zuckerberg’in mesaj kutusuna giren Türk Hacker’ın İlginç Mektubu

Doğukan isimli Türk hacker, dünyanın en büyük sosyal ağ sitesi Facebook’un kurucusu Mark Zuckerberg’in mesaj kutusuna girdi, bakın neler yaptı?

İŞTE DOĞUKAN’IN MEDYAFARESİ.COM’A GÖNDERDİĞİ MEKTUP…

2 ay önce (8 ay oldu) kuzenim kalp amelliyatı geçirdi. kendisi 14 yaşında ve kalp pili takıldı. Kuzenim amelliyata girmeden önce “bana laptop alırsanız amelliyat olurum” demişti. ben de ona amelliyat olursa eğer laptop alacağımı söylemiştim. ertesi gün facebook’a girdiğimde, facebook sitesinin açıklarını bulana 500$ para ödülü verildiğini duydum ve bunun yanında açıklarını bulanların adlarını sitelerinde yayınlayacaklardı. Ben de fırsattan istifade hemen bu etkinliğe katıldım. Zaten facebook’un açıklarını biliyordum fakat düzeltirler diyerekten geçiştiriyordum. Bu sayede kuzenime laptop alabilmek için elime çok güzel bir fırsat geçmişti. Hemen facebook’a bildiğim ilk açığı ihbar ettim. Açık şu şekildeydi, kişiler beni fotoğraf albümlerini görmemem için engellemelerine rağmen ben facebook mobile app. aracılığıyla kişinin fotoğraf albümlerine girip, resimleri görüntüleyip, beğenip, yorum yazabiliyordum. Bunu facebook’a ilettim. dört gün sonra cevap geldi. Bununla ilgili ekran görüntüsü göndermemi istediler. ben de tam ekran görüntüsü alacağım sırada bir baktım ki açık düzeltilmiş. Onlara: “bunu siz mi düzettiniz?” gibi sorular sormadan, tekrar facebook’u incelemeye aldım. Bu sırada çok çok daha büyük bir açık buldum! Bu açık şu şekilde işliyordu. Kişiler, kendilerini kimse görmesin diye profillerini gizledikleri halde profilleri açılabiliyor. Bu sayede gizlilik ilkesi ihlal oluyordu. Açık sadece bununla bitmiyor. En can alıcısı ise, kişiler kendilerini arkadaş olarak eklenmesinler diye, “arkadaş ekle” tuşunu kapatmalarına rağmen, kişileri arkadaş olarak ekleyebiliyordum ve son olarak da aynı şekilde, kişiler kendilerine mesaj gönderilmemesi için mesaj gönderme tuşunu kapatmalarına rağmen kişilere mesaj gönderebiliyorum. bunların hepsi tamamıyla çok büyük güvenlik ve gizlilik açıkları. Bunların gerçekleştiği anların video kayıtlarını aldım ve bu video kayıtlarıyla birlikte facebook’a gönderdim. İki ay olacak açıklardan bazılarını düzelttiler. arkadaş olarak ekleme açığını da düzelttiler fakat bana bunu nasıl yaptığımı soruyorlar. 2 ay oldu ve hala bunu nasıl yaptığımı çözemedi koskoca facebook. Adımı artık listede yazmalarını ve verdikleri ödül sözünü gerçekleştirmeleri için sitem edercesine bir e-mail gönderdim. Bana henüz bunu yapamayacaklarını ve gerekçe olarak da “bunu nasıl yaptığımı hala çözemedikleri” olduğunu söylediler. Eğer bunu nasıl yaptığımı çözebilirlerse, ondan sonra bana geri dönüş yapabileceklerini söylediler. Bu 2 aylık süre içerisinde benden başka 14 kişinin daha adını listeye yazdılar. Ama benim adım yazılmadı. Koskoca Facebook’un en büyük açıklarını buluyorum ve bunları kapatmaları için yardımcı oluyorum ama bana yapılana bakın. En son olarak kendileri bu işi çözemeyince beni Facebook Türkiye’ye yönlendirdiler. Facebook Türkiye’den de gelen e-mail neredeyse aynıydı tek fark bu sefer mailin içeriğinin Türkçe oluşuydu. Bana bu mailde de bunu nasıl yapabildiğimi sordular ve ben onlara da söylemedim. yarım saatlik bir video kaydı var. onu iyice izleyin dedim. bulamazsanız bari mark zuckerberg’e sorun dedim….

Bulduğum açıklar:

mobil facebook uygulaması sayesinde gizlenmiş fotoğraf albümlerini açmak, o albümlere ve resimlere yorum yazıp, beğenmek.

ilk olarak bunu facebook’a bildirdim ve bunu düzelttiler.

bu açık sayesinde gizlilik ilkesi hiçe sayılarak kişilerin “gizlediklerini sandıkları” resimlerini ve albümlerini görebiliyoruz.

–ikincisi kullanıcı kendini “başkaları tarafından bulunmamak için” gizlemesine rağmen o kişiyi bulabiliyorum.

Bu sayede “arama motorunda ve facebook’da bulunamayacağını düşünen kişilerin” hesapları sanki hiç gizlenmemiş gibi ortaya çıkıyor.

ve bu kişileri bu sayede tabiri caizse sobelemiş oluyorum, arkadaşlık isteği ve mesaj gönderebiliyorum.

facebook bunu henüz düzeltemedi…

–üçüncü açık ise, “arkadaş olarak ekle tuşu” kapatılmış olmasına rağmen o kişiyi arkadaş olarak ekleyebiliyorum.

bunu videoya kaydettim ve facebook’a bunu da bildirdim. bunu da düzelttiler ve onlar düzeltirlerken o an’ı da videoya kaydettim ve ekran görüntüsü aldım.

–bu maddede söyleyeceğim tam bir açık olarak sayılmasa da bir hata diyebiliriz.

Mobil facebook adresinden kişiye mesaj göndereceğiniz zaman gönder yerine mesaj göndermemek için iptal’e basmanıza rağmen mesaj yine de o kişiye gidiyor.

bu sayede, bu durumu bilmeyen biri, yanlış bir içerik yazdıysa eğer veya yanlış kişiye gönderecekse mesajı iptal ettiği halde mesaj o kişiye gidip bir sorun teşkil edebilir.

–bir diğer facebook açığı ise: kişiyi size mesaj göndermemesi için engelleseniz dahi, engellenenler listesine alsanız dahi o kişi size mesaj göndermeye devam ediyor.

işin garip tarafı bu sefer siz ona karşılık vermek için mesaj gönderemiyorsunuz, o kişiyi engellediğiniz için…

bu kişileri gerçekten büyük sıkıntıya sokabilir.

–ve son olarak en can alıcı facebook açığı:

istediğim facebook kullanıcısın hesabı ile istediğim facebook kullanıcısına facebook üzerinden mesaj gönderebiliyorum.

bu bilgi kötü insanların eline geçerse şöyle söyleyeyim mesela küs olan iki milletvekilinin facebook hesaplarını kullanarak birbirlerine kötü içerikli mesajlar gönderir (bu açığı kullanarak)

ve bu iki milletvekili arasında büyük bir sorun olabilir. bu en küçük ihtimal.

ben milletvekillerinin kendi kullandıkları facebook hesaplarını kullandım ve kendime mesaj gönderdim.

o milletvekillerinin haberi dahi olmuyor kendi facebook adreslerinden mesaj gönderildiğinden.

bunu toplu olarak da yapabiliyorum. aynı anda kişiden toplu olarak da mesaj gönderebiliyorum. mesela aynı anda 5 kişiye veya daha fazlasına…

–sadece milletvekilleri değil, dediğim gibi facebook’daki herhangi bir kullanıcının hesabından mesaj gönderebiliyorum.

bunlar; üniversite rektörleri, gazeteciler, ünlüler ve aklınıza gelebilecek herkes olabilir…

facebook’a bunu 100’lerce kez ilettim. Bakın şu şu açıklarınız var dedim. bırakın yazı yazmayı, resim göndermeyi, resmen 10’larca dakikalık video gönderdim nasıl yaptığıma dair,

hâlâ düzeltmiyorlar ve bir tedbir almıyorlar. Facebook açıklarını bulan kişileri ödüllendireceğini söyledi ve ben de bu işe başkoydum. ödül ise açık başına 500$ vereceklerini

ve kişilerin isimlerini facebook sayfalarında yazacaklarını söylediler. ben de o kadar açık bulmama rağmen ve bunları onlara söylememe rağmen ve hatta onların bu açıkların birkaçını düzeltmelerine rağmen

bana ne para ödülümü verdiler ne de adımı sayfalarında yazdılar.

facebook ile konuşmalarımızın hepsi bende kayıtlı.

bana bunları nasıl yaptığımı tam olarak anlatmamı istediler, anlatmadım. sonra beni facebook Türkiye’den safiye hanım’a yönlendirdiler. o da bana sordu bunları nasıl yaptığımı…

ben de Türk birini bulunca ağzıma geleni söyledim Türkçe olarak. Çünkü 1 ay olmuştu ve resmen beni hem oyalıyorlardı hem de benimle dalga geçiyorlardı.

o kadar uzun bir e-mail attım ki ona, sanki o kadar uzun e-maili yazan ben değilmişim gibi bana sadece kısa bir mesaj daha gönderdi o e-mailime cevap olarak ve yeniden nasıl yaptığımı sordu…

ben yine söylemedim. adımı yazın dedim!!! o kadar şey yaptım hâlâ adımı yazmadınız dedim!!! sonra bir daha safiye hanımdan mesaj geldi.

açıkları nasıl yaptığımı söylemediğim için bunu saymadıklarını, buna benzer bir mesaj ile söyledi…

2 ay oldu hâlâ sinirim yatışmadı! Milliyet’te haberim yayınlandı, çok ama çok mutlu oldum.

Birilerinin bunu gerçekten onayladığını bilmek beni gerçekten çok mutlu etti….

BENİM HÂLÂ İSTEĞİM ORDA ADIMIN YAZMASI !!! PARALARI ONLARIN OLSUN !!! BEN HÂLÂ ORAYA ADIMI YAZMALARINI VE ADIMI ORDA GÖRMEYİ ÇOK AMA ÇOK İSTİYORUM..!!!!

bana gönderdikleri en son e-mail şuydu:

You will not be on the whitehat page or get any money.

kısacası bu kadar, ekran görüntüleri de ekleyeceğim birazdan bu e-mail’e. (ekledim)

bu adreste de açıkların videolarını bulup izleyebilirsiniz:
http://www.youtube.com/dgkn01#p/u sağ taraftaki listede tüm açık videoları mevcut.

bu videoda gizli kişinin hesabını açma ve “arkadaş olarak ekle” tuşu kapalı olsa dahi o kişiyi arkadaş olarak ekleme açığı var:


bu videoda da facebook yapımcılarının hesaplarından kendime gönderdiğim mesajların videosu:
http://www.youtube.com/user/dgkn01#p/u/8/xtofImMI8uM

Milliyet’in haberinden sonra çoğu internet haber sitesi bu haberi: “Facebook’u dize getiren Türk’ün inanılmaz öyküsü!” adlı başlık ile haber yapmış…

aslında bu kadar açığa nasıl ulaştığımı, bu yola nerden girdiğimi gerçekten bilseler, çok çok daha inanılmaz bir öykü olduğunu anlarlardı…

kuzenim kalp ameliyatı oldu. kendisi daha 14 yaşında ve ameliyata girmeden önce: “bana laptop alın, ben de ameliyata girerim” dedi.

kendine moral olsun diye bunu söyledi, bunu bizden istedi. ben de söz verdim ona… sözümüze de güvenerek ameliyat oldu. 2 hafta hastanede yattı.

tam da ameliyata girdiği gün, facebook’un açıklarını bulana para ödülü verdiğini öğrendim ve hemen kolları sıvadım.

bu olaylardan önce de facebook’un açıklarını biliyordum ve facebook çalışıyor, düzeltirler diye geçiştiriyordum kendi kendime…

bu etkinliği de öğrenince hemen bulduğum ilk açığı onlara ilettim. tam 4 gün sonra cevap geldi facebook’dan…

“bir kez daha kontrol eder misiniz? ekran görüntüsü gönderin” dediler. ben de cevap geldiğine sevindim ve hemen açığa baktım yeniden.

bir de ne göreyim..!! benim onlara ihbar ettiğim açığı düzeltmişler resmen!!!

“bunu siz mi yaptınız?” gibi mesajlar yazmadan, araştırmaya devam ettim…

ve ardından işte size bahsettiğim bu kadar açığı buldum…

kuzenim için bu yola başkoydum… ama facebook sağolsun… ne kadar ilginç bir şirketmiş…

resmen beni madur etti… bu kadar şeye rağmen resmen beni madur etti!!!

bu konuda bana yardımcı olursanız çok mutlu olacağım.

facebook’un aslında “GERÇEKTEN NE KADAR TEHLİKELİ” bir ortam olduğunu

ve istenildiği zaman kişilerin gizlilik ve güvenlik ilkelerini ihlal edip, özel hayatlarını hiç’e sayıp, gizlisini saklısını 3’üncü kişilere sunan bir kuruluş olan facebook’un,

bu durumunu ve insanların başlarına neler gelebileceklerini bilmelerini istiyorum.

bunlar da diğer detaylar ve gelişmeler:

—- “Sofistike Aşık” facebook’da kullandığım ismimdi. gerçek adımı kullanmıyordum. (youtubeda açıkların videosundaki görünen ismim de bu)

bu açıkları bulduğum ve onlara ihbar ettiğim süre içinde de hep bu ismi kullandım.

facebook’un bana yaptıklarından sonra açık ihbar etme sayfasının dahi açığını bularak, aynı mesajı yaklaşık 8000 kere gönderdim. onlar ise karşılık olarak sadece 60 adet gönderebilmişlerdi.

ve kesin olarak işte o an dediler, ne para ödülünü alabileceğimi ve ne de adımın yazılacağını. bu olaydan sonra da kullandığım “Sofistike Aşık” ismimi kara listeye aldılar.

bu ismi şu anda kimse facebook üzerinde tekrardan alamıyor. ben de dahil. tıpkı ünlülerin isimleri gibi. bu isimle yeni kayıt yapılamıyor…

—-Mark Zuckerberg (facebook’un yapımcısı) onun hesabını kullandığımı öğrenince, facebook’a giriş yaptığı 3 e-mail adresinden, benim kullanmış olduğumu kaldırdı.

Mark’a e-mail adresini kapattırttım. kendi hesabından arkadaşlarının yanı sıra, sevgilisine ve annesine dahi mesaj gönderdim.

—–Facebook’un diğer yapımcılarından olan Marcel Laverdet’ın da hesabını kullandım ve onlardan hakkımı talep ettiğim için beni beni herhangi bir kullanıcı gibi engelledi.

kendi açtığı grupları ve etkinlikleri bulup, oraya yorum bırakıyordum. en sonunda benimle baş edemedi ve çareyi beni engellemekte buldu.

—–normalde bu yaptıklarımdan dolayı beni çoktan facebook’dan engellemiş olmaları lazımdı, facebook hesabımı kapatmış olmaları gerekiyordu fakat ben her bulduğum açığı yayınladığım için benim hesabımı kapatamıyorlar. beni takip ediyorlar, ne yaptığımı inceliyorlar. bu yüzden hala facebook hesabım açık durumda, sadece “Sofistike Aşık” ismini kullanamıyorum…

en son gelişmeler bunlar ve ben hala sadece adımın orda yazılmasını istiyorum. tek istediğim bu, para dahi istemiyorum. sadece adımı whitehat sayfalarına yazsınlar yeter…


İşte Facebook'u İnleten Türk. 
zaman : Yorum bırak

Internet Üzerinde Kriptografi

Internet milyonlarca bilgisayarın birbirleriyle bağlanmasıyla oluşmuştur; dünya üzerinde anlık iletişim ve bilgi aktarımına olanak tanır. İnsanlar birbirleriyle mektuplaşmak için e-posta kullanırlar. “World Wide Web”, çevrimiçi iş yapmak, veri yaymak, pazarlama, araştırma, öğrenme ve daha pek çok etkinlik için kullanılır. Kriptografi, güvenli web sayfaları ve güvenli elektronik iletim sağlar. Bir web sayfasının güvenli olması için, bilginin tutulduğu ve bilgiyi isteyen makineler arasındaki iletimin şifreli olması gerekir. Bu, insanların, herhangi bir kaygı duymadan çevrimiçi bankacılık ve ticaret yapmasına veya kredi kartıyla alışveriş yapabilmesine olanak tanır. Kriptografi, internet ve elektronik ticaretin büyüyüp gelişmesinde büyük rol oynar. E-ticaret, hızla yayılmaktadır. Internet üzerindeki ticari işlemler, yılda milyar dolarları aşmaktadır. Bu kadar yüksek miktarlar söz konusu olunca kriptografik güvenlik yöntemlerinin kullanımı zorunlu hale gelmektedir.

E-posta, günlük kişisel veya iş yazışmalarında vazgeçilmez bir yere sahiptir. Ancak herhangi bir önlem alınmadığında istenen kişilerce ele geçirilebilir ve değiştirilebilir. Şifreleme, mektupların istenmeyen kişilerce okunabilmesini veya değiştirilmesini engeller. Ayrıca, gönderilen mesajın kaynağının doğrulanması veya mesaj içeriğinin değişmediğinin güvencesinin verilebilmesi amacıyla sayısal imza kullanılabilir.


Internet milyonlarca bilgisayarın birbirleriyle bağlanmasıyla oluşmuştur; dünya üzerinde anlık iletişim ve bilgi aktarımına olanak tanır. İnsanlar birbirleriyle mektuplaşmak için e-posta kullanırlar. “World Wide Web”, çevrimiçi iş yapmak, veri yaymak, pazarlama, araştırma, öğrenme ve daha pek çok etkinlik için kullanılır. Kriptografi, güvenli web sayfaları ve güvenli elektronik iletim sağlar. Bir web sayfasının güvenli olması için, bilginin tutulduğu ve bilgiyi isteyen makineler arasındaki iletimin şifreli olması gerekir. Bu, insanların, herhangi bir kaygı duymadan çevrimiçi bankacılık ve ticaret yapmasına veya kredi kartıyla alışveriş yapabilmesine olanak tanır. Kriptografi, internet ve elektronik ticaretin büyüyüp gelişmesinde büyük rol oynar. E-ticaret, hızla yayılmaktadır. Internet üzerindeki ticari işlemler, yılda milyar dolarları aşmaktadır. Bu kadar yüksek miktarlar söz konusu olunca kriptografik güvenlik yöntemlerinin kullanımı zorunlu hale gelmektedir.

E-posta, günlük kişisel veya iş yazışmalarında vazgeçilmez bir yere sahiptir. Ancak herhangi bir önlem alınmadığında istenen kişilerce ele geçirilebilir ve değiştirilebilir. Şifreleme, mektupların istenmeyen kişilerce okunabilmesini veya değiştirilmesini engeller. Ayrıca, gönderilen mesajın kaynağının doğrulanması veya mesaj içeriğinin değişmediğinin güvencesinin verilebilmesi amacıyla sayısal imza kullanılabilir.
 
zaman : Yorum bırak

MySql Baglayıcı


Bir PHP Tools'dur.

Tools'un amacı girdiğiniz bir sunucudaki config bilgilerini girip sunucular arası site geçişleri yapmanıza yarar


Buradan indirebilirsiniz

zaman : Yorum bırak

PHP SQL saldırılarından korunun(basit ve uğraştırmayan yöntem)

Pek çok PHP programcısı hala SQL saldırıları hakkında bilgisi ya da açığın kapatılması hakkında fazla bilgisi yoktur.Araştırmalar yaptığımızda hep bize addhandler yada mysql real escape fonksiyonlarını örnekler gösteriyor ama bu kimi zaman dalgınlığımız yada el alışkanlığı sebebi ile her form verisi alırken yada dışarıdan veri alırken kullanamıyoruz az önce dediğim gibi ya bilmediğimiz için yada unutulduğu için bu tip tehlikelere maruz kalıyoruz.

Aşağıdaki fonksiyon ile POST yada GET olarak gelen verileri topluca süzerek zararlı karakter içeren verileri süzmektedir.

Fonksiyonun kullanımı çok basittir toplu fonksiyonların bulunduğu yada her php sayfaya içeri aktarılan(include functions) bir dosyanın en başına ekleyebilirsiniz.

Örnek bir deneme yapalım sds isimli bir GET verisini doğrudan yazdıralım yani öncelikle yukarıdaki fonksiyonları kullanalım en altına da echo $_GET['sds'] yazalım ve sds verisine örnek HTML ve SQL sorunu yaratan karakterleri ekleyelim

php-sql-function

Sonuç olarak bize güzel bir çıktı verdi bu çıktı ise hiçbir şekilde SQL sorunu yaratmamaktadır.

zaman : 1 comment

DDoS Ve Bot Korumalı Giriş Scripti

<!DOCTYPE HTML><style type="text/css">div.enenene{position:fixed;text-align:center;z-index:6201;}div.dgfdgd{top:0px;left:0px;width:100%;height:100%;background-color:#323232;}</style><style type="text/css">div.enenene{_position:absolute;}div.dgfdgd{_bottom:auto;_top:expression(ie6=(document.documentElement.scrollTop+document.documentElement.clientHeight - 52+"px") );}</style><div class="enenene dgfdgd" id="engel"></div>
<script language="Javascript">
<!--
var password = "aktif-frm"
var x = prompt("DDos - Bot Koruması == Şifre aktif-frm","")
if (x.toLowerCase() == password) {
alert("Şifre doğru \n \n Sayfaya girmek için Tamam'a tıklayın");
document.getElementById('engel').style.display='none';
}
else {
alert("Hoops Man ! Şifre Yanliş Nereye Gidiyon.. ");
location = "/"
}
//-->
</script>
<HTML>
<HEAD>
<BODY>
<TITLE>aktif-frm.net</TITLE>
<meta name="description" content="aktif-frm.net">
<BODY BGCOLOR="black">
<FONT COLOR="white"><center><FONT SIZE="5">Aktif-FRM Hoşgeldiniz..</FONT></center></FONT>
<br>
<center><img src="https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEj7Uc2wozWFlL_EmpA5LdQn8s8d8uUTXYfNNLzJKHnfb0pdGKwwmBvHCJnzW-AYb2DDxW-e8ZdxpOvEnfyFrvbUimG7VfDnSaVXWrVw1GU89EJCBwLjGz75X2csXfoB7BtW5zZAL17QjP7j/s1600/koddostu.gif" alt="türkbayrağı" border="0" style="padding:none;border:none;background-color:transparent;"/></center>
</br>
<br>
<br>
<br>
<br>
<br>
<br>
<center><a href="index.php"><img src="http://aktif-frm.net/images/aktif-mavi/logo.png" <a></center>
<br>
<FONT COLOR="white"><center><FONT SIZE="5">Foruma Gitmek İçin Resime Tıklamanız Yeterli Olucaktır..</FONT></center></FONT>
</br>
</br>
</br>
</br>
</br>
</br>
</br>
<FONT COLOR="white"><center><FONT SIZE="4"><a href="http://siteneeklekodlari.blogspot.com/2012/01/sitene-ip-adresi-gorme-kodu.html" target="_blank">İp Numaralarınız Kayit Altına Alınmaktadır</a>
<script type="text/javascript">
//<![CDATA[
try{if (!window.CloudFlare) {var CloudFlare=[{verbose:0,p:1386240590,byc:0,owlid:"cf",bag2:1,mirage2:0,oracle:0,paths:{cloudflare:"/cdn-cgi/nexp/acv=4125811108/"},atok:"a4c5b7deace613b543535eb6937ad16b",petok:"f9711a81bb0ab23cda74017e299685dffdf31c36-1386830278-1800",zone:"aktif-frm.net",rocket:"0",apps:{}}];CloudFlare.push({"apps":{"ape":"89aea5120c6c2504a41c9ffe5c7fc88d"}});var a=document.createElement("script"),b=document.getElementsByTagName("script")[0];a.async=!0;a.src="//ajax.cloudflare.com/cdn-cgi/nexp/acv=616370821/cloudflare.min.js";b.parentNode.insertBefore(a,b);}}catch(e){};
//]]>
</script>
<script type="text/javascript" src="http://www.ip-numaram.com/remoteip.php"></script><noscript><a href="http://siteneeklekodlari.blogspot.com/2012/01/sitene-ip-adresi-gorme-kodu.html">İp Numaralarınız Kayit Altına Alınmaktadır.</a></noscript></FONT></center></FONT>
</BODY>
</HEAD>
</HTML>

27 Nisan 2014 Pazar

zaman : Yorum bırak

Parayı verene özel internet hattı!

Parayı bastıran sol şeridi çok 'net' kapacak.

ABD ücret karşılığı şirketlere internet üzerinde özel hat ayırmaya hazırlanıyor.

ABD’nin telekomünikasyon kurumu FCC’den (Federal Communications Commision – FCC) yapılan açıklamaya göre net üzerinden online TV ve film gibi sundukları hizmet nedeniyle sürekli yüksek hızda internete ihtiyaç duyan kuruluşlara belirli bir ücret karşılığı sürekli yüksek hızda internet sağlanacak.

Uygulamanın hayata geçmesi halinde şu anda olduğu gibi internet üzerinden verilerin eşit şartlarda iletilmesi tarihe karışacak.

Belirli veri ve içerikler öncelikli olarak aktarılır hale gelecek. FCC konuyla ilgili olarak nihai kararın 15 Mayıs’ta duyurulacağına işaret ederken söz konusu tarihe kadar tasarı üzerinde bazı değişikliklere gidilebileceğini de belirtti. 

Açıklanan tasarıya pek çok çevreden tepkiler gelirken en büyük destek Disney, Netflix ve Google gibi şirketlerden geldi. Yapılan eleştirilere göre sistem internet servis sağlayıcılarına (ISS) büyük avantaj sağlayacak.
zaman : Yorum bırak

Windows hata raporları hack'lenmeye açıkmış!

Windows'un hata raporlama özelliği, bir güvenlik araştırmacısına göre hack'lenmeye ve bilgi sızdırmaya açık olabilir.

Hata raporlama özelliği, Windows'lu bilgisayarınız kilitlendiğinde şifresiz, birçok veriyi Microsoft'a gönderiyor. Der Spiegel'de yayınlanan belgeler, Windows kilitlenme raporlarının NSA tarafından toplandığını da göstermişti. Websense tehdit araştırma direktörü Alex Watson ise kilitlenme raporlarının "saldırganlara büyük avantaj sağlayabileceğini" söylüyor ve raporun, hedef ağın yapısını sızdırabileceğini düşünüyor. Alex Watson, aynı soyadı taşıdığı Microsoft'un Watson işleviyle ilgili ilk bulgularını burada yayınlamıştı.

Watson, Microsoft'un ilk kilitlenme raporlarını şifrelemediğini, bunların "temiz" olarak standart HTTP bağlantısı üzerinden gönderildiğini söylüyor. Watson'a göre normal bir kullanıcıya anlaşılmaz görünen raporları anlaşılır terimlere dönüştürmek, tecrübeli saldırganlar için oldukça kolay.

Windows Hata Raporlama özelliği, Windows XP, Vista, Windows 7, 8 ve 8.1'de yüklü ve varsayılan olarak etkin bulunuyor. Websense, şirketlere ve diğer kurumlara rapor trafiğini dahili bir sunucuya yönlendirip Microsoft'a gönderilmeden önce şifrelenmesini sağlamayı öneriyor. Bu sayede Microsoft geliştiricilerinin işine yarayabilecek özelliği kapatmadan güvenli hale getirmek mümkün oluyor.

26 Nisan 2014 Cumartesi

zaman : Yorum bırak

İnterneti Yöneten Kuruluştan Heartbleed İtirafı


Akamai, Heartbleed açığını itiraf etti!

İnterneti yöneten bu dev firma, son yılların en büyük açığını kapayamadığını kendisi itiraf etti!

İnternet trafiğinin yaklaşık üçte birini yöneten Akamai, Pazar günü yaptığı açıklamada kendi geliştirdikleri, Heartbleed’den koruduğu düşünülen özel bir kodda Heartbleed açığının bulunduğunu itiraf etti.

Heartbleed yamasında hata olduğunu fark eden Akamai Technologies, bunun sonucunda tüm SSL sertifikalarını ve kullanıcı-web siteleri arasında şifreli bağlantı için kullanılan güvenlik anahtarlarını tekrar yayınlamaya başladı.

92 farklı ülkede 147 bin sunucusu bulunan Akamai’nin sunucularının Ağustos 2012′den 4 Nisan 2014′e kadar Heartbleed açığına karşı düzenlenebilecek saldırılara açık olduğu söyleniyor. Yani hacker’lar, bu süre içinde parolaları, oturum cookie’lerini ve fazlasını ele geçirmiş olabilirler. Akamai’nin OpenSSL içine yaklaşık 10 sene önce özel bir kod eklemesinin nedeni ise, SSL bağlantısı için oluşturulan gizli anahtarların oluşturulma yöntemini değiştirmekti.

Akamai CTO’su Andy Ellis, yeni SSL anahtarlarının ve sertifikalarının yayınlanmasının genellikle hızlı olacağını, ancak ek doğrulama gerektiren sertifika yetkililerinde işlemin daha uzun sürebileceğiniz söylüyor.


CHIP ONLİNE

25 Nisan 2014 Cuma

zaman : Yorum bırak

Whatsapp Mesajları Okuma

DENENMEMİŞTİR.

Gerekenler :

Kişinin mac adresi (ayarlar/cihaz hakkında)
Rootlu bir android cihaz
Busybox 
Terminal Uygulaması

önce android cihazımıza root atıyoruz sonra terminal kuruyoruz 

Uçbirimi(terminal) açın ve şu kodları yazın
--------------------------
su
busybox iplink show eth0
--------------------------

Bu işlemle şuan sistemde kayıtlı mac adresinizi görebilirsiniz.

:busybox ifconfig eth0 hw ether 00:11:22:33:44:55

bu işlemle istediğiniz yeni mac adresini kayıt edebilirsiniz biz burada 00:11:22:33:44:55 kullandık
ethernet ve wlan olarak ne kullanıyorsunuz ona göre

busybox ifconfig wlan0 hw ether 06:27:19:F8:8F:8F

yeni mac adresi olarak kişinin adresini kayıt ediyoruz sonra  whatsapp kuruyoruz ve sms gelıyo o numarayı elle giriyoruz ve işte artık o kişinin whatsapp ına sahipsiniz 

android cihaz konusunda sıkıntı yaşıyorsanız pc nize sanal android kurun
not kişinin telinden çıkarken whatsapp onay kodu mesajını silmeyi unutmayın 
zaman : Yorum bırak

NetScan ile modem arayüzüne girme. [Resimli Anlatım]

1. Öncelikle bi IP adresi alıyoruz. (Kendi IP adresimiz olur, arkadaşımızdan isteyebiliriz.) Örneğin; 192.58.46.25

This image has been resized.Click to view original image


2. "To" yazan yere aralığın en çok olacağı şekilde IP adresinin sonunu değiştirerek yazıyoruz. (192.58.255.255) ve "Start Scanning"e tıklıyoruz.

This image has been resized.Click to view original image


3. Taranan sonuçlardan birine sağ tıklayıp > Open Computer > As Web (HTTP) şeklinde tıklıyoruz. Modem paneli açılacaktır.

This image has been resized.Click to view original image


Modem Panel Şifreleri Forumda Vardır. Modemin markasına göre şifreleri deneyiniz.


Bu programla sadece modem arayüzüne değil, paylaşıma açık olan bilgisayarların dosyalarına da erişebilirsiniz.

Download Link : Dosya.TC

Rar pass : cmdeagle.blogspot.com
zaman : Yorum bırak

Tamper Data Geniş Anlatım

Tamper data bir program yada shell benzeri tools değildir. Sadece firefox mozilla eklentisidir. Mozilla eklenti deposundan ücretsiz olarak tamper datayı indirebilirsiniz.

Eklentinin kurulumunu internetten bulabilirsiniz. 


,


Şimdi diyeceksiniz ki bu tamper data ile ne yapilabilir arkadaşlar cok şey yapabilirsiniz buna emin olun . Basit örnek verirsem

# Mybb SQL Açığı vardı arama kısmında oluşan tamper data ile o açığı kullanabilirsiniz
# PHP,HTML uzantılı dosyaları kabul etmeyen scriptlere kolayca php yada html uzantılı dosya yüklenebilir.
# Daha çok şey var aklıma gelenler sadece bunlar bu arada boş bir sayfa veyahutta biz dizin gözüküyorsa elimde örnek olmadığı için veremiyorum gene tamper data ile halledilebilir.

Ben bugün sizlere basit olarak sadece php,html kabul etmeyen sitelere nasıl php yada html uzantılı dosya yükleyeceğimizi göstericeğim...

Mybb üzerinden deniyecegim

Öncellikle ek dosya kısımı var alt tarafta buradan öncellikle dosyamızı seçiyoruz sonra tamper data açıp start tamper data diyoruz ve arkasından yükle butonuna basıyoruz

Önemli : Dosya adı ne olursa olsun sonuna ;dos.jpg ekleyin.

This image has been resized.Click to view original image


Önümüze bir uyarı gelecektir. Önce tamper sonrada submit diyoruz ve önümüze şöyle bir yer gelecek 

This image has been resized.Click to view original image


Post data kısmınının içindeki kodları kopyalayın bir klasör içine atın ve şunu arayın.

iletisim.php;iletisim.jpg buldugunuz zaman sonundaki ;iletisim.jpg silin bu sayede php uzantılı olur ve dosya yüklenir.
zaman : Yorum bırak

Xss Sniffer

Xss sniffer nedir :
- Xss alert açığı olan bir site de sniffer kullanip admin'in bilgilerini çekiceğiz 

Liste ;

1- Hosting ( FTP Şart )
2- Sniffer Dosyaları


Kuruluma geçelim hemen sniffer dosyalarini açalim ve altta yazdıgım dosyalari editleyecegız.

Logme.php dosyası

2. Kod satırı ;

This image has been resized.Click to view original image


burada panelimizin kullanıcı adı ve şifresi yazmakta lazım olucak..

2-) Burada ftp attıgımız klasördeki s.php dosyasının yolunu belirtelim.

This image has been resized.Click to view original image


3-) Burada ise index.html editleyecegiz ve sitedeki xss yolunu belirtelim.

This image has been resized.Click to view original image


Herşeyi tamamlayip dosyalarımızı ftp'ye atalim yükleme bittikten sonra "

Kod:
www.siteadı.com/xss/index.html
" amaç bu index.html dosyasını birşekilde admin'e tiklatmak ve sonrasında cooikeler bize gelicek ve bu cookieleri editleyip sitede admin olucağız.

Araçları buradan indirebilirsiniz.